
Bảo mật toàn diện trong Kỷ nguyên AI
Steve Odegaard, 25 tháng 6 năm 2026
Câu chuyện về bảo mật trong kỷ nguyên AI đang ngày càng được quan tâm nhiều hơn. Tuy nhiên, câu hỏi quan trọng nhất vẫn là: liệu tính năng bảo mật có được tích hợp vào sản phẩm ngay từ đầu hay không, và liệu nó có tiếp tục phát triển khi các mối đe dọa thay đổi hay không?
Các dự án như Glasswing của Anthropic đã làm nổi bật một thực tế mà các đội ngũ an ninh mạng đã hiểu rõ: AI giờ đây có thể phát hiện các lỗ hổng với tốc độ và quy mô tưởng chừng như bất khả thi chỉ vài năm trước. Chính những công nghệ đang hỗ trợ bên phòng thủ tìm ra điểm yếu cũng đồng thời cung cấp cho bên tấn công các công cụ mới.
Đối với các nhà cung cấp công nghệ, tác động của điều này là rất rõ ràng. Khoảng thời gian từ khi một lỗ hổng được phát hiện cho đến lúc nó bị khai thác đang ngày càng thu hẹp. Trong một số trường hợp, khoảng cách giữa việc xác định điểm yếu và hiểu cách khai thác điểm yếu đó đang tiến gần đến mức bằng không. Khi khoảng thời gian đó thu hẹp, các chương trình bảo mật vốn phụ thuộc vào việc đánh giá định kỳ và vá lỗi thụ động sẽ phải chịu áp lực ngày càng lớn.
Một số công ty đã phản ứng bằng cách coi việc tham gia vào sáng kiến bảo mật AI mới nhất là minh chứng cho sự trưởng thành về bảo mật. Chúng tôi lại có góc nhìn khác.
Khách hàng không được bảo vệ chỉ nhờ vào mối quan hệ liên kết. Họ được bảo vệ nhờ kiến trúc, kỷ luật kỹ thuật, sự nghiêm ngặt trong vận hành và khả năng phản ứng nhanh chóng khi các mối đe dọa mới xuất hiện. Điều mà AI đang thay đổi là tốc độ bảo mật, chứ không phải định hướng chiến lược của chúng tôi. Những nền tảng mà chúng tôi đã đầu tư trong nhiều năm qua giờ đây càng trở nên thiết thực hơn bao giờ hết.
Neat được thành lập vào năm 2019, và kể từ đó, bảo mật luôn là yếu tố cốt lõi trong cách chúng tôi thiết kế, phát triển và vận hành các sản phẩm của mình. Chiến lược của chúng tôi luôn được định hình bởi dự tính rằng các mối đe dọa sẽ ngày càng gia tăng, diện tích tấn công sẽ tiếp tục mở rộng, và các nhà cung cấp phần mềm cần phải duy trì sự cảnh giác liên tục thay vì chỉ kiểm tra theo định kỳ. AI đã thúc đẩy những xu hướng đó, chứ không phải là tác nhân tạo ra chúng. Đó là lý do tại sao chúng tôi tin rằng khách hàng nên nhìn xa hơn những lời tuyên bố và đặt ra một câu hỏi quan trọng hơn: sản phẩm thực tế được bảo mật như thế nào?
Được thiết kế ngay từ đầu
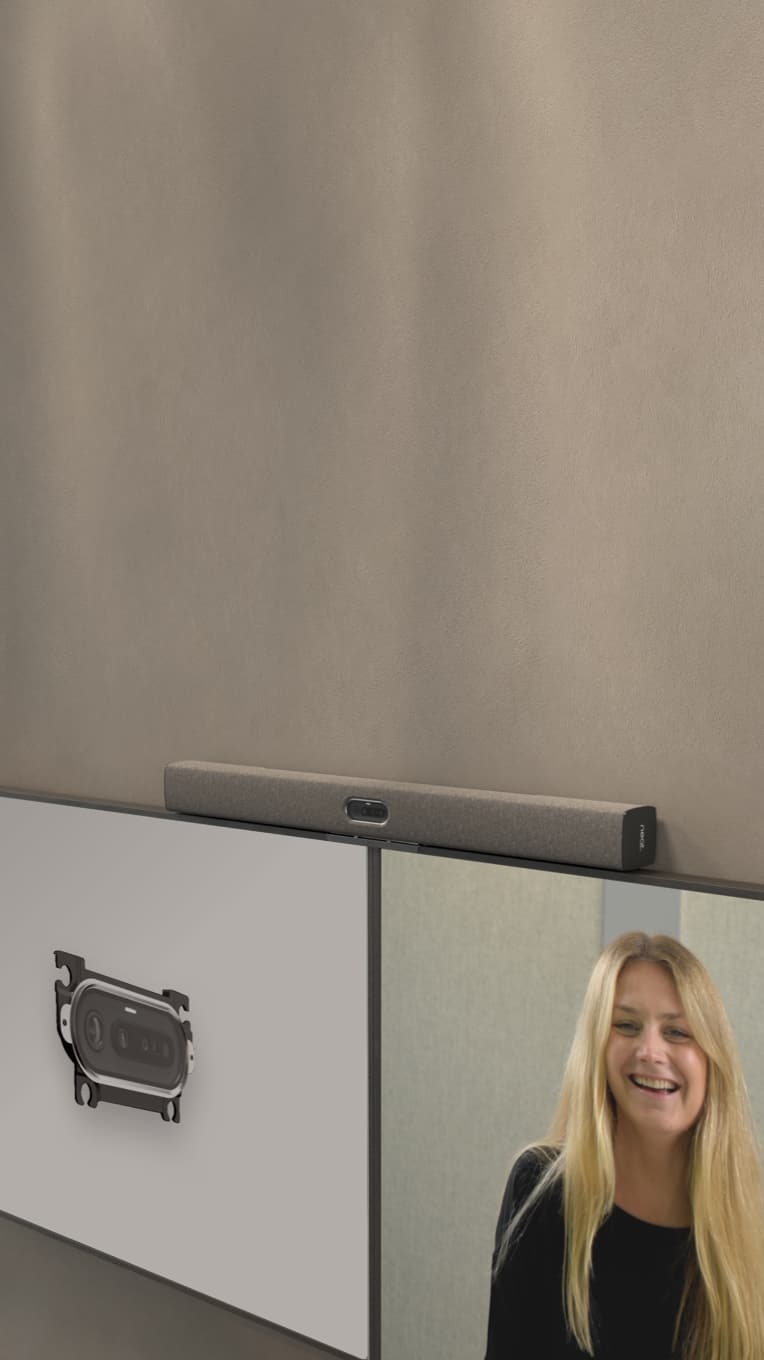
Câu trả lời bắt đầu từ chính thiết bị. Neat OS là một hệ điều hành được phát triển chuyên biệt dành riêng cho không gian họp. Mặc dù được xây dựng trên nền tảng Android Open Source Project, đây không phải là một thiết bị Android tiêu dùng được đóng gói lại để dùng cho doanh nghiệp. Đây là một nền tảng kiên cố được thiết kế cho một mục đích cụ thể, với tính năng khởi động an toàn bằng phần cứng, xác thực tính toàn vẹn của hệ điều hành, chống hạ cấp phiên bản, lưu trữ khóa bảo mật tách biệt bằng phần cứng, và các kiểm soát tiến trình nghiêm ngặt nhằm giới hạn quyền truy cập của phần mềm, ngay cả khi phát hiện lỗ hổng bảo mật ở bất kỳ nơi nào khác.
Những nền tảng này càng trở nên quan trọng hơn khi các thiết bị được tích hợp các tính năng AI. Các tính năng như ghi chép cuộc họp, tóm tắt và cảm biến thông minh tự nhiên làm tăng lượng thông tin cần xử lý, đó là lý do tại sao chúng tôi coi quyền riêng tư và bảo mật là các yêu cầu bắt buộc ngay từ khâu thiết kế, chứ không phải là các biện pháp kiểm soát được bổ sung sau này.
Sự khác biệt là vô cùng lớn. Khi các tính năng AI được xây dựng dựa trên các ranh giới đã định sẵn về giảm thiểu dữ liệu, mã hóa, sự chấp thuận và phạm vi xử lý, kiến trúc tạo ra sẽ mạnh mẽ hơn hẳn so với một kiến trúc được cải tiến, chắp vá sau khi ra mắt. Triết lý tương tự này không chỉ dừng lại ở phạm vi thiết bị.
Các quyết định có chủ đích
Neat Pulse, nền tảng quản lý đám mây của chúng tôi, được xây dựng trên kiến trúc bảo mật đa lớp, được thiết kế để cung cấp khả năng giám sát, kiểm soát và phục hồi trên quy mô lớn. Dữ liệu được mã hóa trong quá trình truyền tải và khi lưu trữ. Hạ tầng được cách ly bằng các biện pháp bảo mật bản địa đám mây. Hệ thống giám sát hoạt động liên tục, không chỉ trong giờ làm việc.
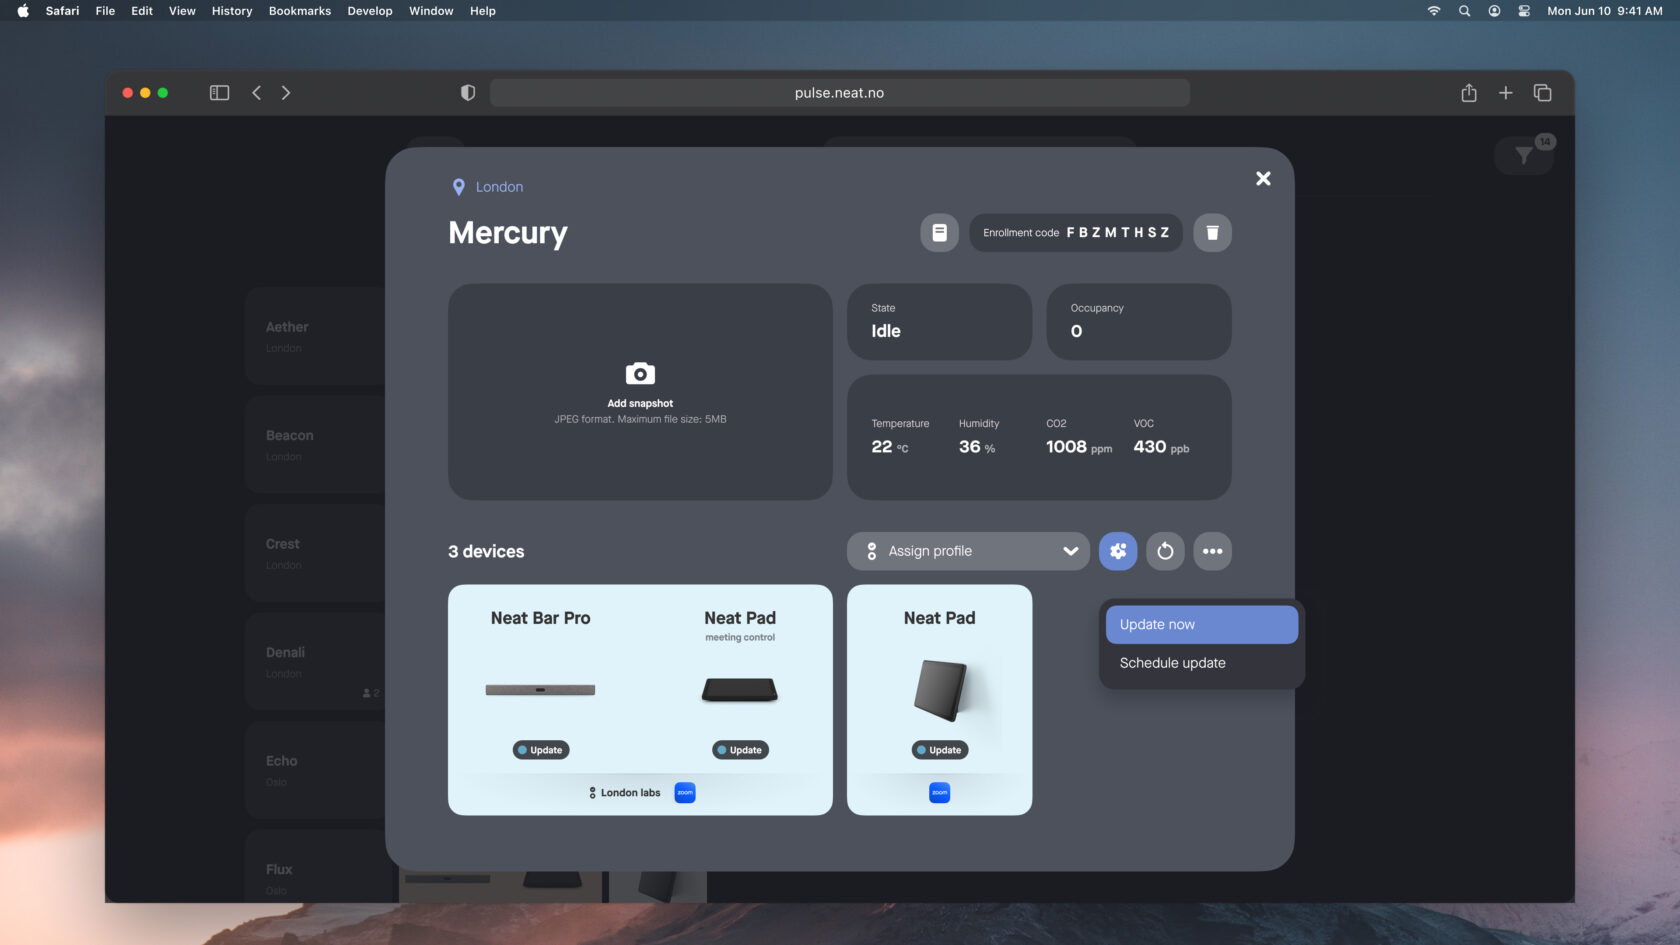
Chúng tôi cũng đã đưa ra các quyết định kỹ lưỡng về vấn đề định danh và quyền truy cập. Neat Pulse không lưu trữ mật khẩu của khách hàng. Việc xác thực được ủy quyền cho các nhà cung cấp dịch vụ định danh đáng tin cậy, cho phép các tổ chức duy trì quyền kiểm soát đối với hệ sinh thái định danh của chính họ, đồng thời giảm thiểu rủi ro.
Bảo mật với tốc độ xử lý của máy
Khi AI làm gia tăng các hoạt động đe dọa, tốc độ vận hành cũng trở nên quan trọng không kém so với kiến trúc hệ thống.
Đó là lý do tại sao phân tích mã nguồn bằng AI được tích hợp xuyên suốt chu kỳ phát triển phần mềm của chúng tôi. Công nghệ này giúp phát hiện các vấn đề sớm hơn, trước khi chúng được đưa vào vận hành thực tế. Khi kết hợp với các quy trình tích hợp và triển khai liên tục, hệ thống cho phép triển khai nhanh chóng các bản cập nhật và cải tiến bảo mật ngay khi có yêu cầu.
Trong một môi trường nơi các mối đe dọa không ngừng biến đổi, khả năng phục hồi phụ thuộc vào tốc độ mà các tổ chức có thể phát hiện vấn đề, đánh giá tác động của chúng và đưa ra phản ứng. Trọng tâm của chúng tôi là liên tục rút ngắn khoảng cách từ lúc phát hiện cho đến khi khắc phục sự cố.
Chúng tôi cũng đang áp dụng tư duy tương tự vào chính các hoạt động bảo mật của mình. Các chương trình bảo mật truyền thống thường phụ thuộc rất nhiều vào các cuộc kiểm toán định kỳ và các đánh giá tại một thời điểm cụ thể. Những phương pháp này vẫn có giá trị, nhưng chỉ riêng chúng thôi thì không còn đủ nữa. Việc giám sát liên tục, quản lý lỗ hổng bảo mật thường xuyên, kiểm tra nghiêm ngặt hơn chuỗi cung ứng và áp dụng phương thức xác thực chống tấn công giả mạo ngày càng trở nên quan trọng khi những kẻ tấn công có thể sử dụng AI để tăng cường các hoạt động của chúng.
Mỗi một mảnh ghép tích hợp đều làm thay đổi cục diện bài toán bảo mật
Chúng tôi xây dựng chương trình bảo mật của mình dựa trên một thực tế ngày càng rõ ràng: lợi thế giữa bên phòng thủ và bên tấn công đang dần thu hẹp. Giả định đó thúc đẩy các hoạt động đầu tư, thử nghiệm và quá trình ra quyết định trong toàn công ty. Nó cũng định hình cách chúng tôi tiếp cận các giải pháp tích hợp AI mới nổi.
Khi các tổ chức thử nghiệm các trợ lý AI và giải pháp tự động hóa, các đường dẫn truy cập mới chắc chắn sẽ xuất hiện. Thách thức đặt ra là đảm bảo những tích hợp đó không mang lại những rủi ro không đáng có. Các tính năng mới nên kế thừa các biện pháp kiểm soát bảo mật hiện có bất cứ khi nào có thể, duy trì tính minh bạch với các quản trị viên và cung cấp các ranh giới rõ ràng về quyền truy cập. Bảo mật nên là một phần của thiết kế, chứ không phải là một ý tưởng bổ sung sau khi quá trình triển khai đã bắt đầu.
Sau khi những làn sóng truyền thông lắng xuống
AI đang thay đổi ngành bảo mật theo những cách đầy ý nghĩa, nhưng nó không làm thay đổi các nguyên tắc cốt lõi quyết định liệu một sản phẩm có an toàn hay không. Kiến trúc vững chắc, kỹ thuật nghiêm ngặt, sự cảnh giác liên tục, phản ứng nhanh chóng và trách nhiệm rõ ràng vẫn là nền tảng của các chương trình bảo mật hiệu quả. Những nguyên tắc đó đã định hướng các quyết định của chúng tôi từ lâu trước khi AI trở thành chủ đề thống trị toàn ngành, và chúng vẫn tiếp tục định hướng cho chúng tôi ngày nay.
Đối với các tổ chức đang đánh giá các đối tác công nghệ, câu hỏi hữu ích nhất không phải là liệu một nhà cung cấp có đang theo đuổi sáng kiến bảo mật AI mới nhất hay không. Mà là liệu bảo mật có được tích hợp đủ sâu vào mọi sản phẩm họ tạo ra để có thể chống chọi với bất kỳ thách thức nào trong tương lai hay không.
Tại Neat, đó luôn là trọng tâm của chúng tôi.
Muốn tìm hiểu thêm về cách Neat thiết kế các trải nghiệm họp bảo mật? Khám phá các thiết bị video của chúng tôi, tham gia buổi demo trực tuyến hoặc đặt lịch tư vấn riêng với đội ngũ của chúng tôi.